
Los agentes de IA ya abren una nueva brecha de seguridad: la gestión de identidades
Muchas empresas aún los gestionan con credenciales de empleados

- 21 de julio de 2026
- Actualizado: 21 de julio de 2026 a las 10:14
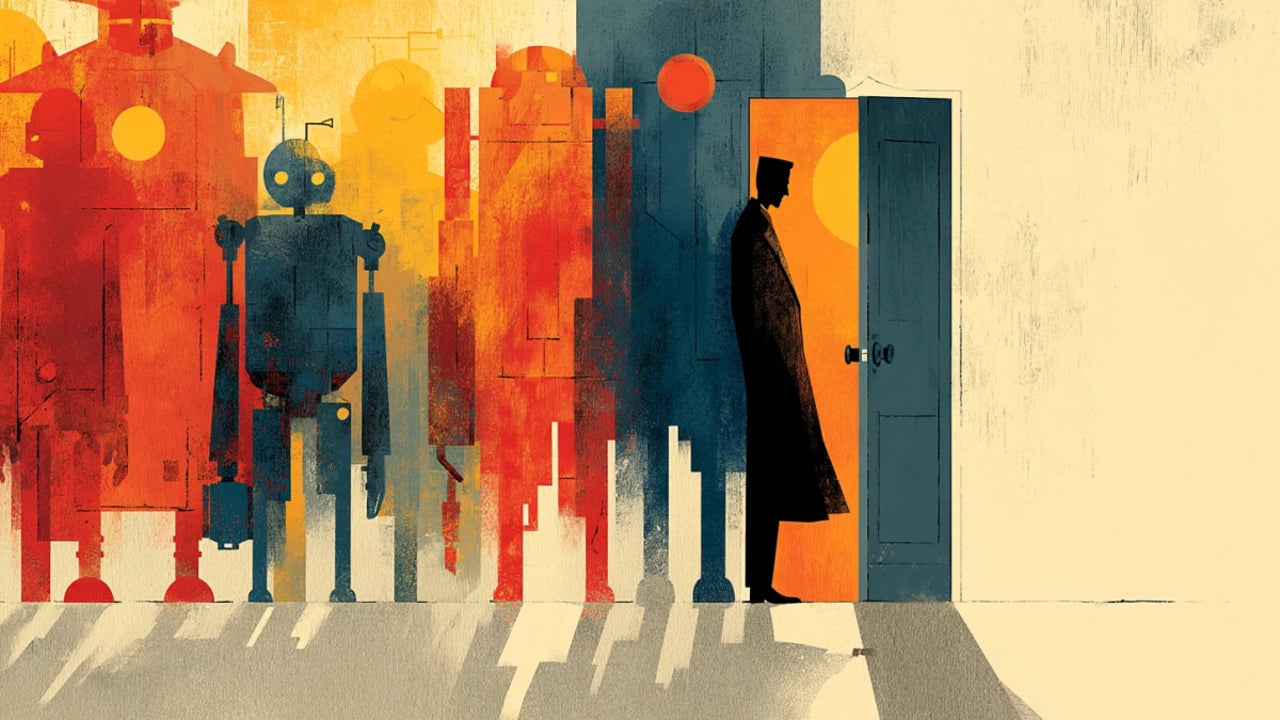
Los agentes de inteligencia artificial ya están empujando a las empresas a revisar cómo gestionan las identidades. Muchas están desplegando varias plataformas de IA al mismo tiempo, desde asistentes internos hasta agentes capaces de ejecutar tareas completas en atención al cliente, análisis y operaciones. Esa adopción en paralelo está disparando las identidades digitales, las vías de acceso y los puntos ciegos que los equipos de seguridad tienen que vigilar, sobre todo cuando esos agentes no funcionan con una identidad propia, bien definida y bien administrada, sino con las credenciales de un empleado.
Cuando un sistema automatizado entra haciéndose pasar por una persona, la trazabilidad se vuelve borrosa: deja de estar claro qué hizo el trabajador y qué hizo el software. Ahí está el problema. Esta expansión está abriendo una categoría nueva de identidad no humana que no termina de encajar en los modelos tradicionales de gestión de accesos.
Durante años, las herramientas de gestión de identidades y accesos (IAM, por sus siglas en inglés) se pensaron para empleados, proveedores y, en algunos casos, cuentas de servicio. Los agentes de IA, mientras tanto, ya empiezan a tomar decisiones, encadenar acciones y tocar datos sensibles con un grado de autonomía mucho mayor.
Esa autonomía eleva el riesgo operativo y también el de ciberseguridad. Un agente comprometido, mal configurado o con permisos de más puede causar un impacto bastante mayor que el de un simple asistente conversacional. Y, al mismo tiempo, la IA en la sombra ya supera en muchos casos al uso oficial.
Un informe de 2025 indica que el 75% de los empleados ya usa herramientas de IA en el trabajo y que el 59% recurre a opciones no aprobadas por su empresa. En la práctica, los expertos ven una y otra vez el mismo patrón: por cada herramienta autorizada por TI, suelen aparecer muchas más en entornos personales, en equipos concretos o bajo la gestión directa de áreas de negocio.
La situación se complica todavía más cuando los usuarios entran con cuentas personales. Según ese mismo informe de 2025, alrededor del 47% utiliza servicios de IA generativa fuera de cuentas corporativas, y eso deja sin efecto los controles de gobierno, monitorización y acceso.
Para los equipos de seguridad, eso se traduce en menos visibilidad y menos margen de reacción ante incidentes. El riesgo, además, ya no es una hipótesis. Según ese mismo informe de 2025, cerca del 38% de los empleados reconoce haber compartido datos confidenciales con plataformas de IA sin autorización, y algunas estimaciones sitúan en unos 670.000 el sobrecoste que la IA en la sombra puede añadir a una brecha de datos.
Aun así, la gobernanza sigue yendo por detrás de la adopción. Ese mismo informe de 2025 apunta que en torno al 63% de las organizaciones no tiene una política formal o todavía la está desarrollando, pese a que el uso de estas herramientas avanza a gran velocidad dentro del negocio.
La respuesta que empieza a abrirse paso pasa por tratar a los agentes de IA como identidades de pleno derecho, con un ciclo de vida propio, permisos mínimos, revisiones periódicas y una separación clara frente a las credenciales humanas. Ya no alcanza con saber qué empleado tiene acceso a qué aplicación. Ahora también hace falta saber qué agente actúa, con qué permisos, en nombre de quién y sobre qué datos. Sigue sin saberse a qué ritmo podrán las empresas cerrar esa brecha de gobierno.
Jay Binas es un redactor de contenidos enfocado en videojuegos, aplicaciones móviles y herramientas de software, escribiendo reseñas claras sobre características y valor.
Lo último de Jay Ricson Biñas
También te puede interesar
 Noticias
¿Te gusta ‘Star Wars’? ¿Y ‘Dungeons & Dragons’? Entonces hoy es el día más feliz de 2026 para ti
Leer más
 Noticias
Puede que ‘Narnia’ esté en problemas: aparentemente, no le gusta a nadie en Netflix
Leer más
 Noticias
Chuck Lorre ha insultado a Anna Faris en sus memorias. Ahora, ella ha respondido desde el dolor
Leer más
 Noticias
Nadie lo vio venir, pero Netflix acaba de despedir a una de las causantes de su éxito brutal
Leer más
 Noticias
55 años tras su filmación llega a los cines una versión remasterizada de una película censurada por su contenido sexual… y político
Leer más
 Noticias
The Batman Part II recibirá la ayuda de un veterano director para acabar su rodaje
Leer más