
Noticias
La Casa Blanca ya permite ciberoperaciones privadas: apuntan a bandas extranjeras
Empresas autorizadas podrán vigilar e interrumpir redes de ransomware

- 13 de agosto de 2026
- Actualizado: 13 de agosto de 2026 a las 10:45
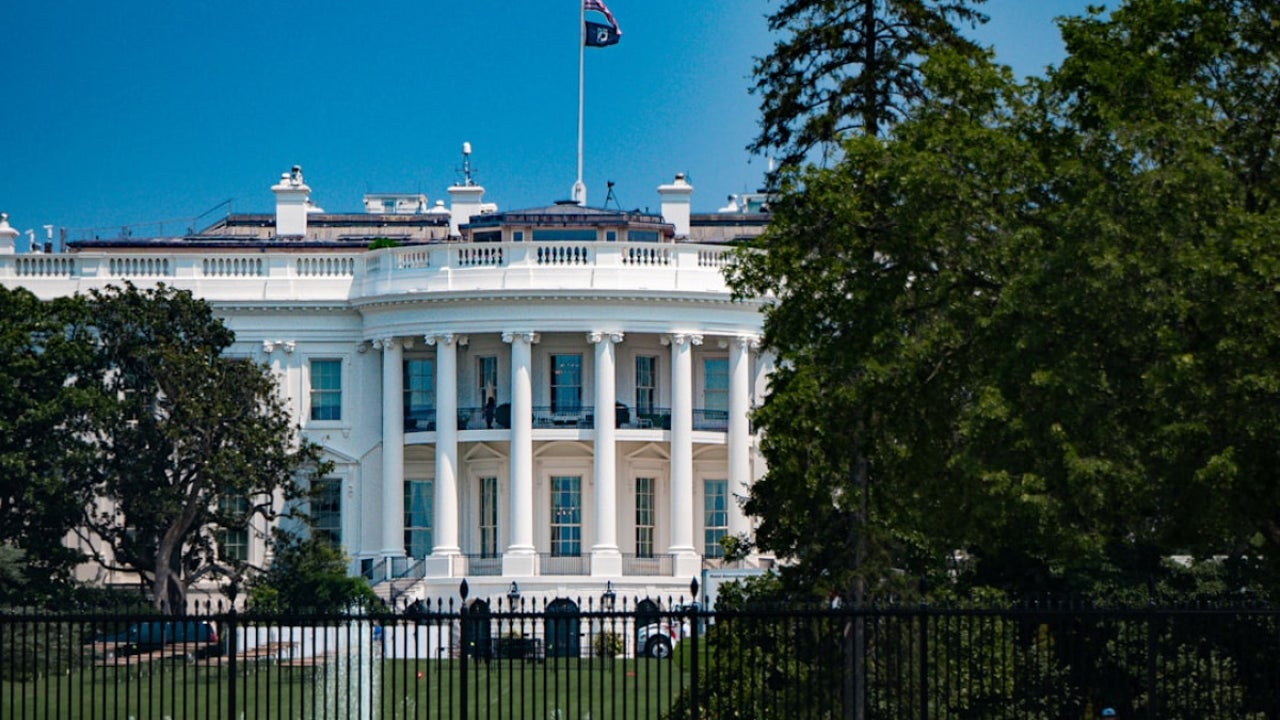
La Casa Blanca ha movido hoy una pieza importante en su política de ciberseguridad. Su nuevo marco permite que empresas privadas autorizadas participen en operaciones ofensivas contra organizaciones extranjeras de ciberdelincuencia. La intención, según la Administración de Estados Unidos, es reforzar la capacidad de respuesta del país frente al avance de grupos dedicados al ransomware, el phishing y el fraude financiero.
Ese nuevo esquema plantea que las compañías respaldadas por el Gobierno estadounidense podrán tomar parte en acciones dirigidas contra redes criminales que operan desde fuera del país, sobre todo desde jurisdicciones que Washington considera refugios seguros para este tipo de actividad. El programa, recogido en un Memorando Presidencial de Seguridad Nacional, da luz verde a firmas privadas para ejecutar tanto “operaciones de vigilancia cibernética” como “operaciones de efectos cibernéticos”.
Dicho de forma más directa, el cambio abre la puerta a que el sector privado asuma un papel mucho más activo en campañas orientadas a identificar, interrumpir o degradar la infraestructura digital de grupos criminales extranjeros.
La supervisión quedará en manos del Departamento de Seguridad Nacional de Estados Unidos y del Departamento de Justicia. Por eso la Administración insiste en que no está cediendo al sector privado una función que corresponde al Estado, sino incorporando capacidades técnicas que ya existen fuera del Gobierno y que, a la vista de cómo evoluciona el sector, suelen moverse más rápido que las estructuras públicas.
La lógica detrás de la decisión no tiene demasiado misterio: buena parte de la infraestructura crítica pertenece a empresas privadas, y los atacantes llevan años demostrando una capacidad de adaptación que cuesta contener cuando la respuesta depende solo de herramientas gubernamentales. Quienes defienden la medida sostienen que el Estado, por sí mismo, ya no da abasto ante una amenaza que opera casi como una industria.
También pesa el contexto. El FBI calculó que las pérdidas por ciberdelito en Estados Unidos superaron los 4.000 millones de dólares en 2020, y el ransomware ha golpeado con especial dureza a sectores como la sanidad.
A eso se suma que la estrategia estadounidense de 2026 ya incorporaba, según la propia Administración, una orden ejecutiva de marzo centrada en el fraude y el cibercrimen contra familias e infraestructuras críticas, además de una iniciativa de junio para reforzar los sistemas de seguridad nacional. Washington sigue situando a China, Rusia, Irán y Corea del Norte entre sus principales focos de preocupación en el ciberespacio, al entender que esos entornos estatales facilitan, toleran o persiguen con muy poca contundencia a actores maliciosos.
Pero la decisión también abre un frente legal, ético y operativo. Sus críticos avisan de que permitir acciones ofensivas a empresas privadas puede aumentar el riesgo de escalada, dejar zonas grises en materia de responsabilidad y empujar al sector hacia una carrera armamentística digital.
En Estados Unidos, el llamado hack back sigue siendo ilegal en muchos supuestos bajo la normativa actual, así que la frontera entre una operación autorizada y una represalia privada difícil de encajar en el plano legal puede volverse borrosa. Todavía no está claro cómo se traducirá este marco de la Casa Blanca en operaciones reales ni qué reglas de enfrentamiento, límites operativos, control judicial y mecanismos de rendición de cuentas se aplicarán en cada caso.
Anthony Padilla es un escritor con base en Filipinas con experiencia en contenido editorial, digital y enfocado en marca. Su trabajo se centra en traducir ideas complejas en textos claros y accesibles.
Lo último de Anthony John Padilla
- Claude Mythos detecta 23.019 fallos potenciales: más de 21.000 siguen sin revisar
- ChatGPT, Claude y Grok caen casi a la vez hoy: errores y miles de reportes
- AWS y SANS advierten hoy: los agentes de IA necesitan controles de acceso por defecto
- Canadarm ya es el hito 300 del IEEE: el brazo espacial que hizo historia
También te puede interesar
 Noticias
DC mantiene abierto el debate: los usuarios de magia más poderosos
Leer más
 Noticias
Zelda volverá a Tears of the Kingdom: una figura de Hasbro llegaría en mayo de 2027
Leer más
 Noticias
Game of Thrones: Legends anuncia hoy A Blood Debt: vuelve Oberyn Martell
Leer más
 Noticias
GTA San Andreas: un mod viral ya permite que Twitch llame a CJ
Leer más
 Noticias
Peanuts eliminó a Charlotte Braun tras las quejas de los lectores
Leer más
 Noticias
The X-Files: “Home” sigue siendo hoy su episodio más perturbador
Leer más